
最新的CompTIA Advanced Security Practitioner (CASP+) Exam (CAS-003日本語版) - CAS-003日本語免費考試真題
問題1
セキュリティアーキテクトが新しいデジタルトランスフォーメーションプログラムに割り当てられました。目的は、顧客により良い機能を提供し、コストを削減することです。プログラムは、次の要件を強調しています。
*ユーザーはあまりログインしないため、長期間のセッションが必要です。
*ソリューションには、モバイルアプリケーションやWebアプリケーションを含む複数のSPがあります。
*集中型IdPは、すべての顧客デジタルチャネルに使用されます。
*アプリケーションは、フォーラムやカスタマーポータルなど、さまざまな機能タイプを提供します。
*ユーザーエクスペリエンスは、モバイルアプリケーションとWebベースアプリケーションの両方で同じである必要があります。
これらの要件を満たしながら、セキュリティを最も改善するのは次のうちどれですか。
*ユーザーはあまりログインしないため、長期間のセッションが必要です。
*ソリューションには、モバイルアプリケーションやWebアプリケーションを含む複数のSPがあります。
*集中型IdPは、すべての顧客デジタルチャネルに使用されます。
*アプリケーションは、フォーラムやカスタマーポータルなど、さまざまな機能タイプを提供します。
*ユーザーエクスペリエンスは、モバイルアプリケーションとWebベースアプリケーションの両方で同じである必要があります。
これらの要件を満たしながら、セキュリティを最も改善するのは次のうちどれですか。
正確答案: D
問題2
ある会社がMFAを導入しましたが、一部の従業員はモバイルデバイスで通知をゲル化せずに食べたと報告しています。他の従業員は、一般的な認証アプリケーションをダウンロードしたと報告していますが、アプリケーションでコードをタップすると、確認する代わりにコードをメモリにコピーするだけです。認証の試みこれらのシナリオで最も可能性が高いのは次のうちどれですか? (2つ選択)
正確答案: C,F
問題3
新会社の最高情報セキュリティ責任者(CISO)は、会社のアプリケーションサービスの包括的な評価を求めています。次のうち、最も正確な数の弱点を提供するのはどれですか。
正確答案: A
問題4
セキュリティ管理者は、オフラインパスワード監査からの次の出力を確認しています。
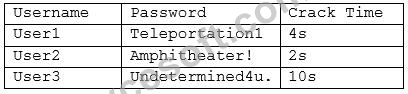
システム管理者は、この監査結果に対処するために、次のうちどれを実装する必要がありますか?
(2つ選択してください。)
システム管理者は、この監査結果に対処するために、次のうちどれを実装する必要がありますか?
(2つ選択してください。)
正確答案: B,E
問題5
セキュリティ管理者は、外部組織が従業員から送信された電子メールメッセージ内の会社のドメイン名を暗号的に検証できるようにしたいと考えています。セキュリティ管理者は次のうちどれを実装すべきですか?
正確答案: A
說明:(僅 VCESoft 成員可見)
問題6
コンサルティング会社は、新しいクライアントのネットワーク環境を迅速に特徴づけるために、マシンチーミングシステムでRDを実行しています。目標は、サービス/消費者の行動にラベルを付けて「通常のベースライン」を確立できるようにすることです。この新しい機械学習システムの導入を成功させるための最大の制限要因は、次のうちどれですか。
正確答案: C
問題7
企業は、SAMLを使用してすべてのWebアプリケーションをSSO構成に移行しています。一部の従業員は、アプリケーションにサインインすると、ユーザー名とパスワードを入力した後にログイン画面にエラーメッセージが表示され、アクセスが拒否されると報告しています。新しいSSO認証モデルに変換された別のシステムにアクセスすると、ログインを求められることなく正常に認証できます。
最も問題となる可能性があるのは次のうちどれですか?
最も問題となる可能性があるのは次のうちどれですか?
正確答案: A
問題8
セキュリティエンジニアが新しいIoT製品を評価しています。 この製品は、車両のODBIIポートとインターフェイスし、Bluetooth接続を使用して、データを車両内のオンボードデータロガーに中継します。 データロガーは、カスタムUSBケーブルを介してのみデータを転送できます。 エンジニアは、システムのセグメント間でメッセージを保護するために使用される暗号化実装に対してリレー攻撃が可能であると疑っています。 エンジニアが分析を確認するために使用する必要があるツールは次のうちどれですか?
正確答案: B,D
問題9
組織はBYODを有効にしますが、ユーザーが自分のデバイスから会社の電子メール、カレンダー、および連絡先にアクセスできるようにしたいと考えています。ユーザーのアカウントに関連付けられているデータは機密性が高いため、組織は次の要件を順守したいと考えています。
* アクティブなフルデバイス暗号化
* リモートデバイスワイプを有効にしました
* 未署名のアプリケーションをブロックする
* Eメール、カレンダー、連絡先のコンテナ化
次のどの技術的管理策が攻撃や損失からデータを保護し、上記の要件を満たすのが最もよいでしょうか。
* アクティブなフルデバイス暗号化
* リモートデバイスワイプを有効にしました
* 未署名のアプリケーションをブロックする
* Eメール、カレンダー、連絡先のコンテナ化
次のどの技術的管理策が攻撃や損失からデータを保護し、上記の要件を満たすのが最もよいでしょうか。
正確答案: A
問題10
これまで、A社のリスク委員会は、最低限のリスク許容量でさえも嫌悪感を示していました。 セキュリティエンジニアが、レガシーICS機器の導入を提案するリスクについての推奨事項を作成しています。 このプロジェクトは企業に小さな脆弱性を導入するでしょう。 この脆弱性によって企業がリスクにさらされることはそれほど多くなく、それに対して費用がかかる可能性があります。
次の戦略のうちどれが最初に承認されるべきですか?
次の戦略のうちどれが最初に承認されるべきですか?
正確答案: C
問題11
セキュリティ担当者は、最近の侵入テストに関連する次の証拠を確認しています。
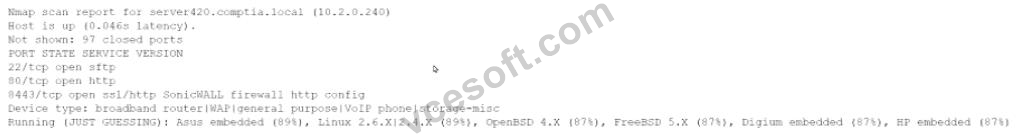
このホストが脆弱であることを示す結果が出ないようにします。セキュリティ担当者はさらに調査し、ユーザーが許可なくデバイスをネットワークに接続したと判断します。次のうち、警備員が行うべき最も適切な推奨事項はどれですか?
このホストが脆弱であることを示す結果が出ないようにします。セキュリティ担当者はさらに調査し、ユーザーが許可なくデバイスをネットワークに接続したと判断します。次のうち、警備員が行うべき最も適切な推奨事項はどれですか?
正確答案: E
問題12
薬局はその顧客に彼らの記録へのオンラインアクセスと請求書を見直して支払いをする能力を与えます。特定のプラットフォームに新たなSSLの脆弱性が発見され、攻撃者がこれらのサービスを提供するエンドユーザーとWebサーバー間のデータを取得する可能性があります。新しい脆弱性の後、提供されているWebサービスはこの新しい脅威の影響を受けていると判断されました。次のデータタイプのうちどれが、この新しい脅威に基づいて最も危険にさらされる可能性がありますか? (2つ選択)
正確答案: A,B
問題13
組織は、IaaSプロバイダーを使用して組織資産をクラウドベースの環境に移動することに関連するオプションを評価しています。あるエンジニアは、組織の既存の施設内に2番目のクラウド環境を接続して、利用可能なデータセンターのスペースとリソースを活用することを提案しています。他のプロジェクトチームメンバーは、組織資産のこのようなコミットメントを懸念しており、最高セキュリティ責任者(CSO)に意見を求めます。 CSOは、プロジェクトチームがエンジニアと協力して、データセンターを使用した実装に関連するリスクを評価する必要があると説明しています。
正確答案: A
